


Modernosistemas de armazenamento de energia de bateria (BESS)não são caixas isoladas. Eles são ativos conectados – vinculados ao monitoramento em nuvem, despacho remoto, serviços públicosresposta à demandaplataformas e, cada vez mais, para centrais elétricas e agregadores virtuais. Essa conectividade é o que os torna valiosos e também o que os torna um alvo. Um sistema de armazenamento comprometido não é apenas uma violação de dados; é um risco físico e financeiro, porque o atacante ganha o controle do poder real.Cibersegurança para armazenamento de energiatornou-se tão essencial quanto a segurança contra incêndio.

Por que a segurança cibernética é importante para o armazenamento
O armazenamento fica na convergência de TI e tecnologia operacional (TO). OEMS (sistema de gestão de energia) fala com a nuvem; oBMS (sistema de gerenciamento de bateria)ePCS (sistema de conversão de energia)funciona em controladores industriais; e partes externas – empresas de serviços públicos, agregadores, prestadores de serviços – necessitam de acesso. Cada conexão é um ponto de entrada potencial. As consequências de uma violação vão desde a interrupção operacional até ao uso indevido deliberado da energia armazenada.
A superfície de ataque
Um conectadoBESSexpõe muitas interfaces:
Plataformas de monitoramento e análise em nuveme seus aplicativos web e móveis.
Manutenção remotacanais e backdoors de fornecedores.
APIsvinculando aPPVeresposta à demandaplataformas.
Gateways e controladores locaisconectando redes de TO e TI.
Firmwareem dispositivos BMS, PCS e EMS.
Redes de campoconectar módulos e sensores.
Cada um deles deve ser protegido – uma corrente é tão forte quanto o seu elo mais fraco.
O que uma violação poderia fazer
Os riscos são concretos. Um invasor com acesso de controle poderia manipular os ciclos de carga e descarga, sabotandobarbear de picoouArbitragem de TOUestratégias e expor o site a puniçõescobranças de demanda. Mais seriamente, eles poderiam tentar ultrapassar os limites de segurança, interromper os serviços da rede, causar a degradação prematura dos ativos ou manter as operações como reféns com ransomware. No total, o armazenamento cibernético pode até desestabilizar as operações da rede – razão pela qual os reguladores estão prestando atenção.
Padrões e estruturas
Várias estruturas moldam a segurança cibernética do armazenamento:
CEI 62443- o padrão líder para automação industrial e segurança de sistemas de controle (OT).
Estrutura de segurança cibernética do NIST- uma estrutura de gestão de riscos amplamente exigida pelas empresas.
Série UL 2900- testes de segurança cibernética de software e firmware.
CEI 62351- segurança para comunicações do sistema de energia.
Além da pilha de segurança e interconexão:UL 9540, NFPA 855, eIEEE 1547.
Um produto credível alinha-se com estes, e cada vez mais os compradores os especificam nas propostas.
Princípios seguros desde o design
A segurança cibernética não pode ser reforçada. Designs fortes incorporados:
Segmentação de rede- isolar a TO da TI e da Internet.
Menor privilégio- cada conta e dispositivo obtém o acesso mínimo necessário.
Comunicações criptografadas- proteger dados em trânsito e em repouso.
Inicialização segura e firmware assinado- impedindo a execução de software adulterado.
Nenhuma credencial padrão- eliminando a vulnerabilidade mais comum.
Registro de auditoria abrangente- então cada comando é rastreável.
Estas são decisões de engenharia tomadas antes do produto ser enviado.
Controle de acesso e identidade
Quem pode comandar sua bateria? Um forte controle de acesso significa autenticação multifatorial, permissões baseadas em funções e acesso controlado do fornecedor – geralmente por meio de uma VPN reforçada ou host de salto, nunca uma porta aberta. O acesso à manutenção de terceiros deve ser registrado, limitado no tempo e revogável.Manutenção de armazenamento de bateriae a gestão do acesso cibernético deve ser concebida em conjunto.

Monitoramento e detecção
A prevenção será eventualmente testada, por isso a detecção é importante. O registro centralizado, a detecção de anomalias em comandos de despacho e o monitoramento por meio de um centro de operações de segurança ajudam a detectar invasões antecipadamente. Anomalias – comandos de descarga incomuns, acesso em horários estranhos, alterações inesperadas de firmware – são sinais de que algo está errado.
Firmware e patch
Os ativos conectados precisam de um ciclo de vida de patch disciplinado.Atualizações over-the-air assinadas, resposta rápida a vulnerabilidades publicadas e cronogramas claros de fim de suporte são importantes. UMfabricante comercial de armazenamento de energiaque não pode ser corrigido imediatamente deixa os clientes expostos por anos.
Medidas operacionais e organizacionais
A tecnologia por si só não é suficiente. Os sites precisam de umplano de resposta a incidentes, funções definidas e contratos que atribuem responsabilidades de segurança cibernética entre proprietário, integrador e fornecedor. ParamicrorredeeV2Gimplantações que agregam muitos ativos, os riscos aumentam – um nó fraco pode afetar a frota.
Impacto na economia e nas compras
A resiliência cibernética afeta a segurabilidade, a conformidade e as aquisições empresariais. Ao avaliarcusto comercial de armazenamento de energia por kWh, LCOS (custo nivelado de armazenamento), ROI de armazenamento de bateria, eretorno do armazenamento de bateria comercial, trate a segurança cibernética como um requisito - porque uma violação pode eliminar anos debarbear de picoouresposta à demandavalor. Cada vez mais, os compradores empresariais não aprovarão um sistema inseguro a qualquer preço.
Perguntas a fazer ao seu fornecedor
Pergunte a um potencialfabricante comercial de armazenamento de energiaoufornecedor comercial de armazenamento de energia: Com quais padrões de segurança você se alinha (IEC 62443, NIST, UL 2900)? Como a TO é segmentada da TI? As comunicações são criptografadas e o firmware é assinado? Como os patches são entregues e por quanto tempo? Quem pode acessar meu sistema remotamente e ele está logado? Você fornece um manual de resposta a incidentes? Como isso se integra cominstalação comercial de armazenamento de energiaemanutenção de armazenamento de bateria? Respostas vagas indicam um fornecedor que não levou a questão cibernética a sério. Confirme também como o sistema suporta a conformidade de segurança (UL 9540, NFPA 855, CEI 62619) sem criar atalhos de acesso remoto inseguros.
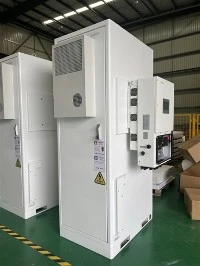
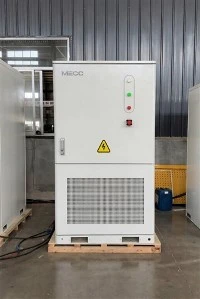
Armário refrigerando líquido do armazenamento de energia da bateria de lítio de 125KW 261kWh
O gabinete de armazenamento de energia solar multifuncional protegido IP54 é uma solução de energia integrada de alto desempenho projetada para aplicações solares externas comerciais, industriais e em escala de serviços públicos. Ele integra um sistema de conversão de energia (PCS) de 125 kW, um banco de baterias de fosfato de ferro-lítio (LiFePO4) de 261 kWh, um sistema avançado de refrigeração líquida e um sistema de gerenciamento de bateria inteligente (BMS) em um único gabinete com proteção IP54 à prova de intempéries. Projetado para resistir a ambientes externos adversos e, ao mesmo tempo, fornecer conversão e armazenamento eficientes de energia, ele suporta absorção de energia solar, redução de pico, mudança de carga, serviços auxiliares de rede e energia de reserva de emergência. Ideal para fazendas solares em grande escala, parques industriais, grandes complexos comerciais e microrredes remotas, ele fornece uma solução confiável, com economia de espaço e de baixa manutenção para integração de energia renovável em grande escala.
